Meta Muse Bị Phát Hiện Lỗ Hổng Zero-Day, Có Thể Bị Chiếm Quyền Điều Khiển AI
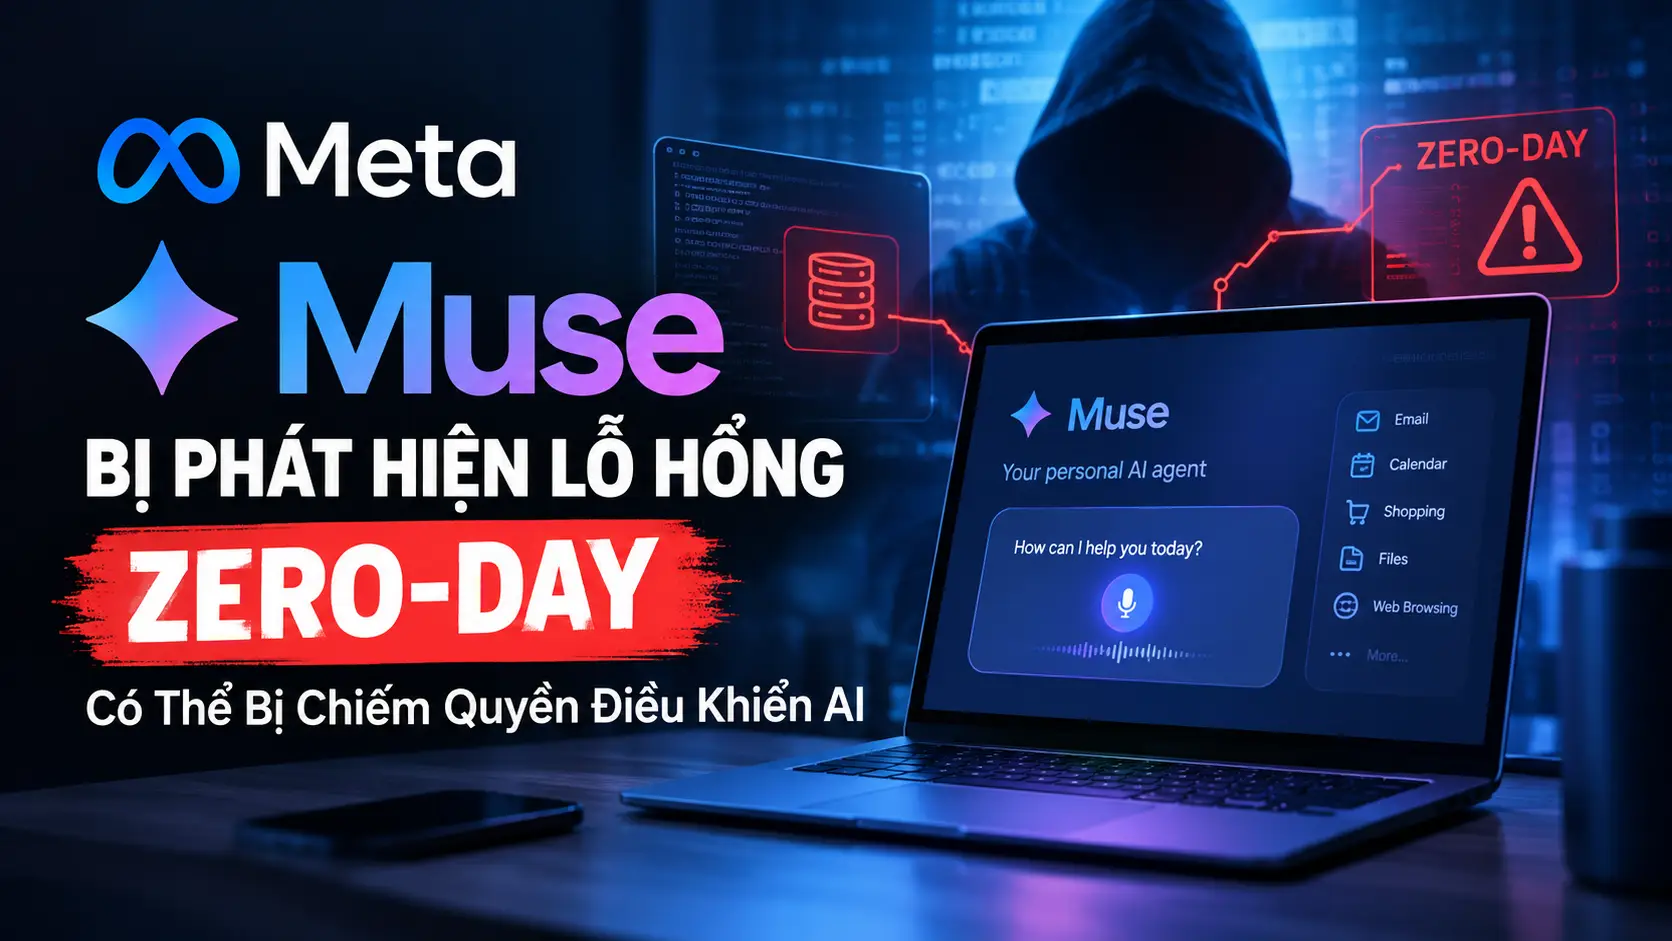
Meta Muse, trợ lý AI cá nhân mới của Meta, vừa trở thành tâm điểm chú ý trong giới an ninh mạng sau khi một nhà nghiên cứu phát hiện lỗ hổng zero-day trên phiên bản macOS. Lỗ hổng có thể cho phép mã độc đang chạy trên máy tính thay đổi cách Muse xử lý dữ liệu giọng nói, từ đó chiếm quyền kiểm soát AI agent và khai thác những quyền mà người dùng đã cấp cho Muse.
Điều đáng chú ý là Muse mới được Meta giới thiệu vào đầu tháng 9/2026 và được quảng bá là một AI agent được xây dựng với trọng tâm về bảo mật, quyền riêng tư và khả năng tự thực hiện tác vụ.
Lỗ Hổng Zero-Day Của Meta Muse Là Gì?
Lỗ hổng được nhà nghiên cứu bảo mật macOS Patrick Wardle phát hiện và công bố ngày 21/09/2026 thông qua một proof-of-concept có tên “not-a-mused”.
Vấn đề nằm ở phiên bản Muse dành cho macOS. Theo nghiên cứu, một tiến trình khác đang chạy dưới tài khoản người dùng có thể thay đổi một thiết lập nội bộ của Muse liên quan đến địa chỉ máy chủ xử lý giọng nói.
Thiết lập này vốn không được thiết kế để các ứng dụng thông thường tùy ý thay đổi. Tuy nhiên, việc Muse cho phép thay đổi nó đã tạo ra một đường dẫn để chuyển hướng dữ liệu mà người dùng nhập bằng giọng nói sang một máy chủ do kẻ tấn công kiểm soát.
Kẻ Tấn Công Có Thể Làm Gì?
Khi đường truyền xử lý giọng nói bị chuyển hướng, dữ liệu gửi đi có thể chứa thông tin xác thực liên quan đến phiên Muse.
Theo proof-of-concept của Wardle, việc khai thác có thể được sử dụng để:
- Thu thập nội dung người dùng nhập bằng giọng nói.
- Can thiệp vào prompt gửi tới Muse.
- Thu thập thông tin xác thực của Muse.
- Điều khiển Muse dựa trên những quyền mà người dùng đã cấp.
- Tận dụng quyền truy cập của Muse vào các dịch vụ được kết nối.
- Trong các thử nghiệm của nhà nghiên cứu, Muse còn có thể thực hiện những tác vụ như ghi file hoặc sử dụng quyền truy cập camera khi các quyền tương ứng đã được cấp.
Điểm nguy hiểm nằm ở mô hình hoạt động của AI agent. Muse không chỉ trả lời câu hỏi mà còn có khả năng thực hiện hành động thay người dùng.
Meta giới thiệu Muse với khả năng xử lý những công việc như gửi email, đặt lịch, mua sắm, tạo tài liệu và tương tác với các dịch vụ mà người dùng kết nối.
Vì vậy, nếu một kẻ tấn công kiểm soát được Muse, phạm vi ảnh hưởng có thể lớn hơn nhiều so với việc chỉ đánh cắp dữ liệu của một ứng dụng thông thường.
Lỗ Hổng Có Phải Là Một Cuộc Tấn Công Từ Xa?
Đây là điểm cần phân biệt rõ.
Theo Meta, lỗ hổng được xác định là một local privilege escalation attack, nghĩa là kẻ tấn công cần có khả năng chạy mã trên máy Mac của nạn nhân dưới tài khoản người dùng trước đó. Meta cho rằng đây không phải dạng lỗ hổng cho phép một hacker từ Internet trực tiếp xâm nhập máy tính chỉ bằng cách khai thác Muse.
Tuy nhiên, Patrick Wardle cho rằng vẫn tồn tại kịch bản tấn công gián tiếp thông qua những hình thức social engineering như ClickFix, trong đó người dùng bị dụ thực hiện một thao tác hoặc chạy một lệnh khiến mã độc được thực thi trên máy.
Do đó, cách mô tả phạm vi nguy hiểm của lỗ hổng vẫn có sự khác biệt giữa Meta và nhà nghiên cứu.
Vì Sao Lỗ Hổng Meta Muse Đáng Chú Ý?
Vấn đề không chỉ nằm ở một thiết lập cấu hình bị lỗi.
Muse được thiết kế như một AI agent có quyền thực hiện hành động thay người dùng. Meta cho biết Muse có thể kết nối với nhiều dịch vụ và lưu trữ dữ liệu cần thiết trong môi trường Muse Secure VM.
Theo thiết kế được Meta công bố, Muse có thể:
- Kết nối với email.
- Tương tác với lịch.
- Thực hiện các tác vụ trực tuyến.
- Hỗ trợ mua sắm.
- Làm việc với các dịch vụ được người dùng cấp quyền.
- Thực hiện nhiều bước hành động thay người dùng.
Điều này tạo ra một vấn đề bảo mật mới: bảo vệ AI agent không chỉ là bảo vệ mô hình AI, mà còn phải bảo vệ toàn bộ quyền truy cập mà agent đang sở hữu.
Nếu một AI agent có quyền truy cập email, lịch, tin nhắn hoặc các dịch vụ trực tuyến, việc chiếm quyền điều khiển agent có thể biến nó thành một “cầu nối” tới nhiều tài khoản khác.
Meta Đã Phát Hành Bản Vá
Sau khi lỗ hổng được công khai, Meta đã nhanh chóng phát hành hotfix cho ứng dụng Muse trên Mac.
Meta cho biết bản vá loại bỏ thiết lập endpoint xử lý giọng nói khỏi các bản build production, qua đó đóng đường khai thác được nhà nghiên cứu phát hiện. Patrick Wardle sau đó cũng xác nhận Meta đã vá lỗ hổng.
Đây là điểm quan trọng đối với người đang sử dụng Muse trên macOS: cần cập nhật ứng dụng lên phiên bản đã được vá trước khi tiếp tục sử dụng.
Lỗ hổng được đề cập trong sự việc này liên quan đến ứng dụng Muse trên macOS, không phải toàn bộ hệ sinh thái Meta hay tất cả các phiên bản Muse.
Người Dùng Meta Muse Nên Làm Gì?
Nếu đang sử dụng Muse trên Mac, người dùng nên:
1. Cập nhật Muse
Kiểm tra và cài đặt bản cập nhật mới nhất từ Meta. Đây là bước quan trọng nhất sau khi lỗ hổng đã được công bố.
2. Kiểm tra quyền của Muse
Xem lại những quyền mà Muse đang được cấp trên macOS, đặc biệt là các quyền liên quan đến:
- Microphone
- Camera
- Files
- Calendar
- Các tài khoản và dịch vụ được kết nối
Chỉ nên cấp những quyền thực sự cần thiết.
3. Kiểm tra các ứng dụng đáng ngờ
Vì khai thác ban đầu yêu cầu mã độc hoặc tiến trình khác đã chạy trên máy, người dùng cũng nên chú ý tới các ứng dụng không rõ nguồn gốc hoặc những phần mềm vừa được cài đặt.
4. Cẩn thận với các yêu cầu chạy lệnh
Những hình thức social engineering như ClickFix có thể lợi dụng thói quen yêu cầu người dùng mở Terminal và chạy lệnh.
Không nên chạy các lệnh được gửi từ website, pop-up hoặc người lạ nếu không hiểu rõ chúng thực hiện điều gì.
Meta Muse Và Bài Học Bảo Mật Cho AI Agent
Sự cố Muse cho thấy một vấn đề ngày càng quan trọng khi AI chuyển từ chatbot sang agentic AI.
Một chatbot truyền thống chủ yếu cung cấp thông tin. Trong khi đó, AI agent có thể:
Nhận yêu cầu → lập kế hoạch → truy cập dịch vụ → thực hiện hành động → trả kết quả.
Điều này khiến hệ thống AI agent cần được bảo vệ giống như một phần quan trọng của hạ tầng máy tính.
Một lỗ hổng nhỏ trong ứng dụng điều khiển agent có thể trở nên nghiêm trọng nếu agent được cấp quá nhiều quyền.
Meta từng nhấn mạnh rằng Muse được xây dựng với hệ thống Muse Secure VM, Sentinel và nhiều cơ chế kiểm soát quyền truy cập.
Tuy nhiên, nghiên cứu về zero-day lần này lại tập trung vào ứng dụng Muse trên thiết bị người dùng, cho thấy việc bảo vệ AI agent cần bao phủ cả client, cấu hình cục bộ, cơ chế xác thực và quyền của hệ điều hành — chứ không chỉ môi trường máy chủ.
Kết Luận
Lỗ hổng zero-day trên Meta Muse là một ví dụ đáng chú ý về những rủi ro mới xuất hiện khi AI agent được trao quyền thực hiện công việc thay con người.
Lỗ hổng được phát hiện trên Muse dành cho macOS, cho phép tiến trình cục bộ can thiệp vào endpoint xử lý giọng nói và từ đó có khả năng khai thác quyền mà Muse được cấp. Meta đã phát hành hotfix sau khi vấn đề được công khai.
Với người dùng Muse, việc cập nhật ứng dụng và kiểm soát chặt chẽ quyền truy cập là những bước quan trọng. Với ngành AI, sự việc cũng cho thấy một thực tế mới: khi AI có thể hành động thay người dùng, bảo mật của AI agent trở nên quan trọng không kém khả năng của chính mô hình AI.